お知らせ
PHP脆弱性対応状況:レンタルサーバー
2026年10月25日
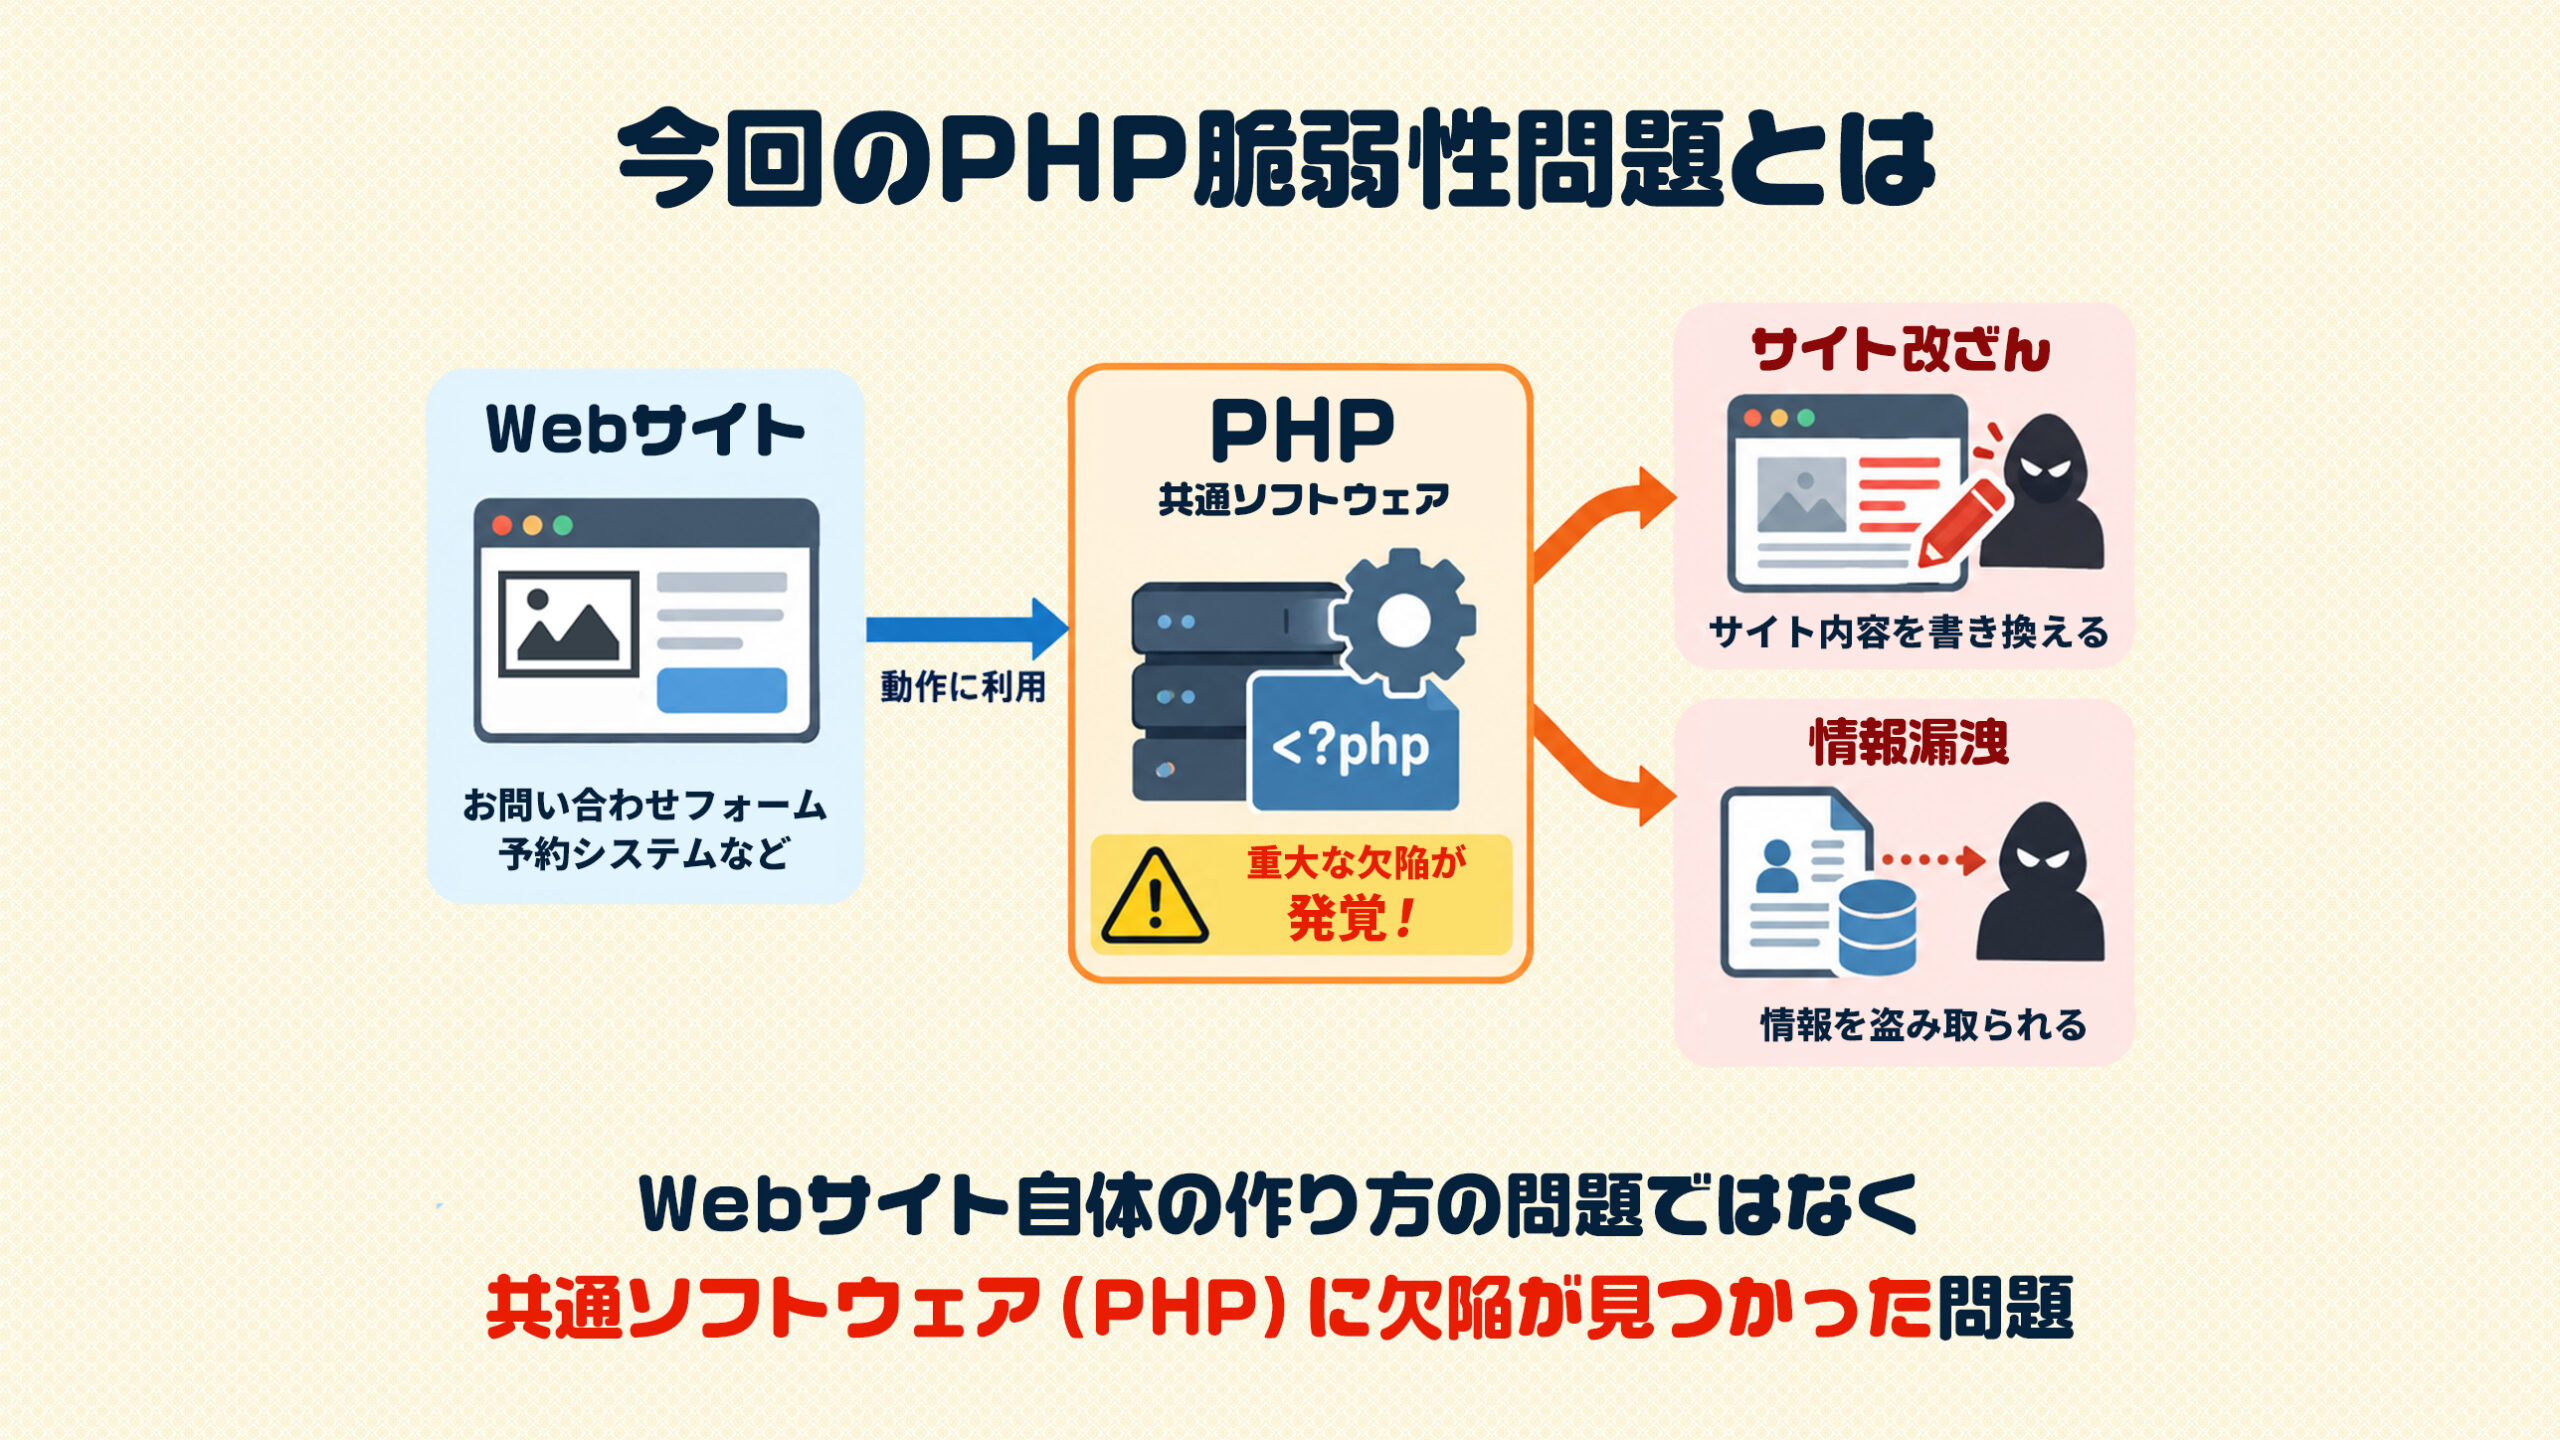
PHPの脆弱性について、お客様からお問い合わせをいただいているため、レンタルサーバー各社の対応状況をまとめました。
今回のPHP脆弱性問題について、PHP公式からPHP 8.2・8.3・8.4・8.5向けの修正版が公開されています。
以下の表では、各レンタルサーバー会社のパッチ対応状況をまとめています。「パッチ対応」欄では、通常提供されている対象PHPへの修正パッチの適用状況を、「旧PHPへの対応」欄では、旧バージョンへの独自修正や緩和策の状況を記載しています。
■ レンタルサーバー各社の対応状況
2026年10月25日時点。
PHPの脆弱性(CVE-2026-109618/CVE-2026-109619)に関する各社の公表情報をもとに整理しました。
| 事業者 | パッチ対応 | 旧PHPへの対応 |
|---|---|---|
| エックスサーバー | 対応完了 | 5.6~8.5対応完了。5.1~5.5は一部適用中 |
| CPI | 対応完了 | プラン・バージョンにより独自修正・緩和策を実施 |
| さくらのレンタルサーバ | 対応完了 | 提供中の全PHPバージョンで対応済み |
| ロリポップ! | 対応完了 | 5.3~7.3も独自修正済み |
| ConoHa WING | 対応完了 | 提供中の全PHPバージョンで対応済み |
| mixhost | 対応完了 | 5.2~8.5対応済み |
| カラフルボックス | 対応完了 | 旧PHPも対応済み |
| ヘテムル | 対応完了 | 7.4・8.0・8.1は修正対応、5.6~7.3は独自修正 |
| お名前.com レンタルサーバー(RS等) | 対応完了 | 対象プランの提供中PHPは対応済み |
| お名前.com 共用サーバーSD | 対応完了 | 7.4・8.4は修正済み。7.3以下は緩和策 |
■ 確認先URL
- エックスサーバー:公式発表
- CPI:各プランの対策状況(公式)
- さくらインターネット:公式発表
- ロリポップ!:公式発表
- ConoHa WING:公式発表
- mixhost:公式発表
- カラフルボックス:公式発表
- ヘテムル:公式発表
- お名前.com レンタルサーバー(RS等):対応完了のお知らせ
- お名前.com 共用サーバーSD:対応状況のお知らせ
■ 補足
- 対応状況は各社の公表情報をもとに整理しています。
- 「対応完了」は、各社が公表する対象範囲へのパッチ対応完了を意味します。
- PHPのバージョン番号が変わらなくても、修正パッチが適用されている場合があります。
- 同一事業者でも、プランやサービスによって対応状況が異なる場合があります。
- サポート終了版への修正対応は、今後の脆弱性修正や継続利用の安全性を保証するものではありません。